Forskare varnar: Uppkopplade bilar öppnar nya vägar för hackare
En ny studie från Göteborgs universitet och Chalmers visar att andelen sårbarheter i uppkopplade bilar har tredubblats jämfört med föregående decennium. Forskarna varnar för allt från manipulerad AI och läckta personuppgifter till infotainmentsystem som kan påverka bilens styrning, gas och broms.
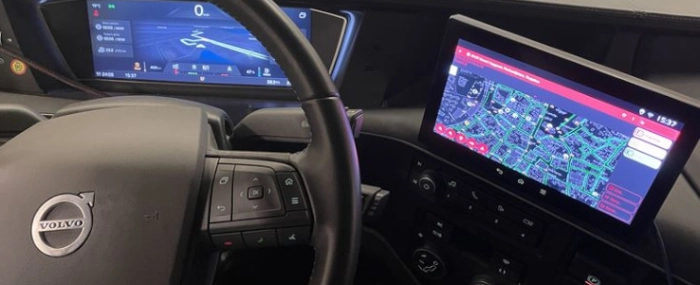
Moderna bilar kommunicerar kontinuerligt med omvärlden via internet. Uppkopplingen möjliggör allt från fjärrstyrning och laddningstjänster till underhållning och AI-baserade assistenter. Samtidigt skapar uppkopplingen nya ingångar för cyberattacker.
Forskare vid Göteborgs universitet och Chalmers tekniska högskola har analyserat 413 rapporterade säkerhetsbrister i fordonsrelaterad mjukvara mellan 2022 och 2024. Resultaten visar att riskerna i allt högre grad finns utanför bilens egna datasystem, i appar, webbplatser och molntjänster.
– För tio år sedan låg it-bristerna oftare i bilarnas egna system. Nu ser vi att andelen av riskerna som finns i appar, webbplatser och molntjänster har tredubblats, säger Srijita Basu, forskare i programvaruteknik, i en artikel på Göteborgs universitets hemsida.
Sårbarheterna innebär inte enbart risker för fordonets funktioner, utan även för förarnas personliga integritet. Uppkopplade tjänster hanterar bland annat information om var bilen befinner sig, när den används och vilka resor som görs.
GPS-data och personuppgifter exponerades
Ett exempel inträffade i december 2024, då det avslöjades att uppgifter från omkring 800 000 elbilar från Volkswagen, Audi, Seat och Skoda hade varit tillgängliga på internet under flera månader.
Informationen omfattade bland annat exakta GPS-positioner samt bilägarnas kontaktuppgifter. Bristen upptäcktes i en molntjänst som hanterade data från fordonen. Enligt uppgifterna tätades dock säkerhetsluckan innan den hann utnyttjas av någon.
Forskarna pekar också på att flera av bristerna beror på grundläggande säkerhetsproblem, som lösenord som inte bytts ut efter installationen. Samtidigt bedöms sårbarheterna allt oftare vara allvarliga eller kritiska.
Mediasystem kan öppna vägen till bilens styrning
Om bilens olika it-system inte är tillräckligt separerade kan en angripare potentiellt ta sig vidare från ett mindre kritiskt system till funktioner som påverkar själva körningen. Intrången får därmed större konsekvenser än enbart läckor av personuppgifter.
Ett uppmärksammat exempel är ett säkerhetstest av en Jeep Cherokee från 2015. Där lyckades forskare ta sig från bilens infotainmentsystem vidare in i fordonets övriga system och påverka styrning, gas och broms.
Enligt den nya studien finns liknande typer av sårbarheter fortfarande kvar.
Forskarna rekommenderar därför biltillverkare att isolera bilens manöver- och styrsystem från övriga it-system och att stärka säkerheten kring kommunikationen mellan dem.
Chip från samma tillverkare kan innebära gemensamma risker
Studien undersöker även var säkerhetsbristerna uppstår – i systemens utformning, programmeringen eller den mjukvara som körs på bilarnas datachip?
Forskarna ser skillnader mellan chiptillverkare både när det gäller hur hårdvaran skyddas mot attacker och hur säkerhetsbrister rapporteras. Eftersom samma typ av datachip kan användas av flera bilmärken kan en identifierad sårbarhet också påverka flera fordon.
Även bilägarna har en roll i säkerhetsarbetet, enligt forskarna. Att installera programvaruuppdateringar och använda starka lösenord är två enkla och nödvändiga åtgärder. Dessutom kan AI-baserade assistenter i bilar innebära nya risker om de kan manipuleras till att lämna ut känslig information.
Studien har publicerats i Software Quality Journal under titeln Mapping the landscape of software vulnerabilities in connected vehicles.